100 días para el Pasaporte de baterias: lo que exige realmente el Anexo XIII (y lo que aún no tienes)
Suscríbete:
Hoy es 26 de octubre de 2026. El pasaporte digital de baterías será obligatorio el 18 de febrero de 2027 y el margen empieza a estrecharse: quedan apenas 115 días para que entren en aplicación sus obligaciones. A estas alturas, la cuestión ya no es cuándo empezar a prepararse, sino comprobar si la infraestructura, los datos, los controles de acceso y las garantías de autenticidad e integridad necesarias están realmente preparados para cumplir a tiempo.
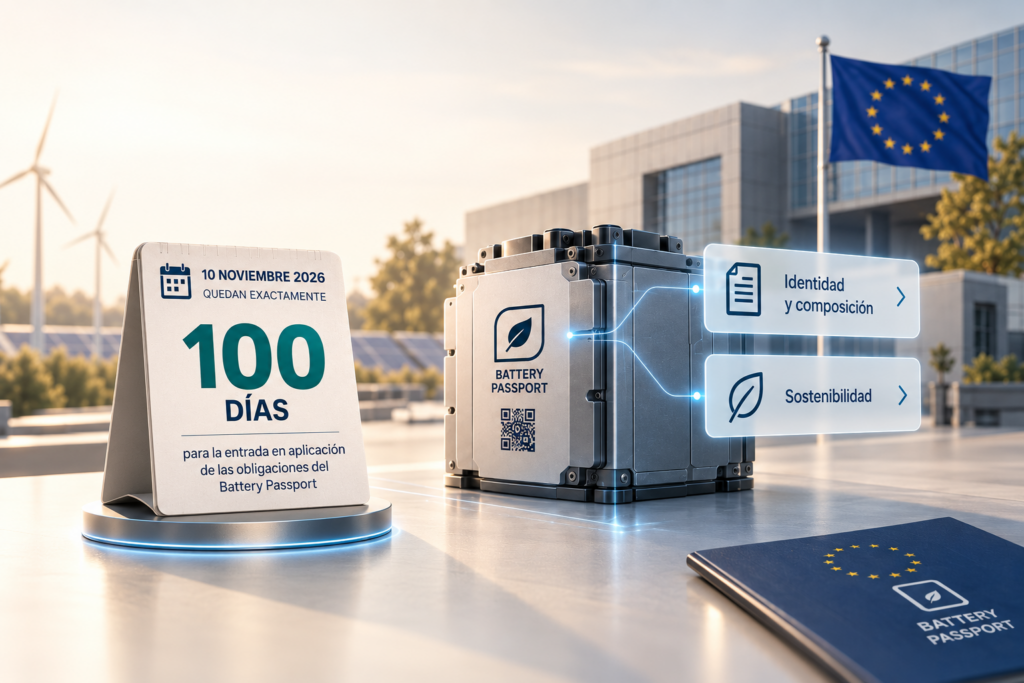
El título de este artículo («100 días») hace referencia a un hito de planificación concreto: el 10 de noviembre de 2026, punto en el que quedan exactamente 100 días para la fecha límite legal. En un proyecto típico de implementación de sistemas, si a 100 días de la fecha límite no has resuelto tus lagunas de datos, integraciones y certificaciones, ya no hay margen operativo para hacerlo sin asumir riesgo real de incumplimiento. Es el umbral a partir del cual un problema pendiente pasa de ser «gestionable» a ser «crítico».
Este artículo no repite la introducción general al Pasaporte Baterias, para eso, puedes consultar nuestro artículo anterior sobre el pasaporte digital de baterías como primer DPP obligatorio. Aquí vamos directamente al grano: qué datos exige el Anexo XIII del Reglamento (UE) 2023/1542, nivel por nivel de acceso, y qué piezas de esa infraestructura de datos siguen sin resolverse en la mayoría de las organizaciones a día de hoy.
Battery Passport · Infraestructura de confianza ¿Necesitas preparar tu infraestructura de confianza antes del 10 de noviembre? Contacta con EADTrust para preparar certificados, sellos y servicios de confianza necesarios para abordar el Battery Passport con antelación. →Conceptos clave sobre el pasaporte digital de baterías
Sistema de Gestión de Baterías (BMS)
Es el sistema electrónico que supervisa y gestiona el funcionamiento de una batería, recopilando datos como ciclos de carga y descarga, temperatura, estado de carga, estado de salud y otros parámetros de funcionamiento. En el Battery Passport, el BMS es una de las principales fuentes de los datos dinámicos asociados a cada batería individual.
Anexo XIII del Reglamento (UE) 2023/1542
Es el anexo que define qué información debe contener el pasaporte digital de baterías y cómo se distribuye según distintos niveles de acceso. Es especialmente relevante porque el artículo gira precisamente alrededor de esos requisitos de información.
Niveles de acceso del Pasaporte de Baterias
Son las distintas categorías de acceso a la información del pasaporte de baterías: información pública, información para personas con interés legítimo, información reservada a organismos y autoridades, y datos asociados a una batería individual.
¿Por qué el Anexo XIII, y no solo el artículo 77, es el documento que hay que leer con lápiz en mano?
El artículo 77.2 del Reglamento (UE) 2023/1542 remite expresamente al Anexo XIII para el contenido exacto del pasaporte. Este anexo no es un resumen ni una guía: es el documento operativo que determina qué debe recoger, calcular y presentar cada sistema de datos del fabricante.
El Anexo XIII estructura la información en cuatro puntos diferenciados según el nivel de acceso:
- Punto 1: información de acceso público en relación con el modelo de batería.
- Punto 2: información accesible solo a personas con un interés legítimo y a la Comisión, en relación con el modelo de batería.
- Punto 3: información accesible sólo a organismos notificados, autoridades de vigilancia del mercado y la Comisión.
- Punto 4: información y datos accesibles solo a personas con un interés legítimo, en relación con una batería particular (no con el modelo).
Cada uno de estos niveles implica requisitos distintos de contenido, de infraestructura técnica y de control de acceso. Veámoslos uno a uno.
¿Qué información del pasaporte de batería es de acceso público?
El punto 1 del Anexo XIII recoge la información que cualquier persona puede consultar sin autenticarse. Es el bloque más extenso y se organiza en los siguientes subbloques:
Identidad y composición del modelo
Incluye la información de la parte A del Anexo VI: identificación del fabricante (conforme al art. 38.7), categoría de batería e información identificativa (art. 38.6), lugar y fecha de fabricación (mes y año), peso, capacidad, composición química, sustancias peligrosas presentes distintas de mercurio, cadmio o plomo, agente extintor utilizable y materias primas fundamentales presentes en concentración superior al 0,1% en peso/peso. Adicionalmente, la composición material completa de la batería, incluida su composición química, sustancias peligrosas y materias primas fundamentales.
Sostenibilidad
Información sobre la huella de carbono (art. 7, apartados 1 y 2), información sobre abastecimiento responsable según el informe de la política de diligencia debida (art. 52.3), información sobre contenido reciclado (art. 8.1) y la proporción de contenido renovable.
Parámetros técnicos y de rendimiento
Este subbloque agrupa los datos de rendimiento del modelo: capacidad asignada (en amperios-hora); tensión mínima, nominal y máxima con rangos de temperatura; capaci dad de potencia original (en vatios) y sus límites; vida útil prevista expresada en ciclos y prueba de referencia utilizada; límite de capacidad para el agotamiento (solo baterías EV); rango de temperatura soportable cuando no está en uso; período de garantía comercial para la vida útil; eficiencia energética de ida y vuelta inicial y al 50% del ciclo de vida; resistencia interna de la celda y del conjunto de baterías; y ritmo de carga de la prueba del ciclo de vida.
Documentación de conformidad
Los requisitos de marcado del artículo 13, apartados 3 y 4; la declaración UE de conformidad (art. 18); y la información relativa a la prevención y gestión de residuos del artículo 74.1, letras a) a f).
Todo este bloque (19 categorías de datos, de la letra a) a la s) del punto 1 del Anexo XIII) debe estar disponible públicamente, sin restricción de acceso, desde el momento en que la batería se introduce en el mercado.
¿Qué información del pasaporte de batería está reservada a quienes tengan un interés legítimo?
El punto 2 del Anexo XIII establece un segundo nivel de información que no es pública, sino accesible solo a personas con un interés legítimo y a la Comisión, siempre en relación con el modelo de batería. Contiene:
- Composición detallada: incluidos los materiales empleados para el cátodo, el ánodo y el electrolito.
- Piezas de recambio: número de partes de cada componente e información de contacto de fuentes para obtener piezas de recambio.
- Información sobre desmontaje: diagramas detallados del sistema o conjunto de baterías con ubicación de celdas; secuencias de desensamblado; tipo y número de técnicas de sujeción para el desbloqueo; herramientas necesarias; advertencia en caso de riesgo de daño; cantidad de celdas utilizadas y su distribución.
- Medidas de seguridad.
Este nivel exige algo que muchos fabricantes no tienen resuelto: un sistema de datos capaz de diferenciar y restringir el acceso según perfiles de usuario autenticados. No basta con publicar todo sin control ni con bloquearlo todo: hay que distinguir automáticamente entre el acceso público del punto 1 y el acceso restringido del punto 2, entregando la información solo a quienes acrediten su condición de persona con interés legítimo.
¿Qué información solo pueden ver los organismos notificados, las autoridades de vigilancia del mercado y la Comisión?
El punto 3 del Anexo XIII limita a tres tipos de destinatarios (organismos notificados, autoridades de vigilancia del mercado y la Comisión)el acceso a un tipo de información muy específico: los resultados de los informes de ensayo que demuestran el cumplimiento de los requisitos del reglamento o de cualquier acto delegado o de ejecución adoptado con arreglo a él.
Este nivel exige un canal de acceso diferenciado exclusivamente institucional. La información de los ensayos de cumplimiento no puede estar expuesta ni al público general ni siquiera a compradores o reparadores con interés legítimo: solo a las instituciones con potestad de supervisión y evaluación de conformidad.
¿Qué datos cambian con cada batería individual, no con el modelo?
El punto 4 del Anexo XIII es cualitativamente distinto de los tres anteriores: recoge información y datos accesibles solo a personas con un interés legítimo, pero referidos a una batería particular, no al modelo genérico. Es el nivel más exigente desde el punto de vista de infraestructura, porque no consiste en datos estáticos que se generan una vez al diseñar el modelo, sino en un flujo de datos vivo que debe actualizarse durante toda la vida útil de cada unidad concreta.
Contenido del punto 4:
- Parámetros de rendimiento y durabilidad (art. 10.1): los valores al introducirse la batería en el mercado y cuando se producen cambios en su estado.
- Estado de salud de la batería (art. 14): indicadores que determinan la capacidad remanente y la degradación.
- Estado de la batería: definido como «original», «adaptado», «reutilizado», «remanufacturado» o «residuo».
- Datos resultantes del uso: número de ciclos de carga y descarga, acontecimientos negativos (incluidos accidentes), y registro periódico de condiciones ambientales de funcionamiento (incluida la temperatura) y del estado de carga.
La fuente primaria de estos datos es, típicamente, el sistema de gestión de la batería (BMS). Esto significa que el pasaporte de batería no es un documento que se genera una vez y se archiva: es una infraestructura de datos conectada que debe recibir actualizaciones periódicas del BMS durante toda la vida útil de cada batería individual, potencialmente durante 10, 15 o más años.
¿Y quién es exactamente una «persona con interés legítimo»?
Esta es la pregunta que, a fecha de publicación de este artículo, todavía no tiene una respuesta operativamente cerrada.
El artículo 77, apartado 9, del Reglamento (UE) 2023/1542 establece:
«A más tardar el 18 de agosto de 2026, la Comisión adoptará actos de ejecución por los que se especificarán las personas que deban considerarse personas con un interés legítimo a tenor de los puntos 2 y 4, respectivamente, del anexo XIII […] y la información enumerada en dichas letras a la que tendrán acceso, así como la medida en que podrán descargar, compartir, publicar y reutilizar dicha información.»
El propio artículo 77.9 fija tres criterios para esa determinación:
- La necesidad de disponer de la información para evaluar el estado y el valor residual de la batería y si puede seguir utilizándose.
- La necesidad de esa información para preparación para la reutilización, adaptación, remanufacturación o reciclado de la batería, o para elegir entre esas operaciones.
- La necesidad de limitar al mínimo necesario el acceso a información sensible desde el punto de vista comercial.
A fecha 6 de agosto de 2026, ese acto de ejecución está pendiente de adopción dentro de su plazo legal (18 de agosto de 2026). Esto significa que el círculo exacto de destinatarios autorizados del nivel 2 y del nivel 4 todavía no está cerrado con la precisión operativa que necesitan los sistemas de control de acceso de los fabricantes. Quien esté diseñando ahora su infraestructura de datos para el pasaporte de batería trabaja con una incógnita regulatoria que debería resolverse en los próximos días.
Lo que aún no tienes: las piezas de infraestructura que siguen sin resolverse
A fecha de publicación de este artículo, el estado real de la infraestructura necesaria para el pasaporte de batería presenta las siguientes lagunas en la mayoría de organizaciones:
- El catálogo semántico específico de baterías aún no está definido. El esquema de datos exacto que define cómo debe estructurarse cada campo del Anexo XIII en el registro central todavía no ha sido formalizado mediante acto delegado por la Comisión. Esto significa que, aunque la verificación de identidad de la organización en el registro central ya es operativa (y exige sello electrónico cualificado o firma electrónica cualificada), el registro efectivo de un pasaporte de batería todavía no puede completarse con éxito. El primer grupo de productos habilitado en el registro es precisamente el de baterías, pero el registro de contenido de producto sigue bloqueado a la espera de ese catálogo semántico.
- Determinación de las personas con interés legítimo: pendiente. El acto de ejecución del artículo 77.9, con plazo el 18 de agosto de 2026, debe especificar quién puede acceder a los niveles 2 y 4 del Anexo XIII. Sin esa definición, los fabricantes no pueden diseñar con certeza sus políticas de control de acceso diferenciado.
- Sistema de control de acceso diferenciado por rol. El Anexo XIII exige distinguir automáticamente entre cuatro niveles de acceso. Muchos fabricantes todavía gestionan esta diferenciación (si es que la gestionan)con procesos manuales o con sistemas que no permiten una autenticación granular por perfil de usuario. Un control de acceso basado en simple contraseña no satisface los requisitos de autenticación e integridad del artículo 78, letra g).
- Flujo continuo de datos del nivel 4 desde el BMS. Los datos del punto 4 del Anexo XIII (ciclos de carga, estado de salud, acontecimientos negativos, condiciones ambientales)exigen una integración técnica entre el sistema de gestión de la batería (BMS) y el sistema de pasaporte digital. Muchos fabricantes de baterías industriales y de vehículos eléctricos no tienen esta conexión implementada ni conectada a un sistema capaz de alimentar un pasaporte digital en tiempo operativo.
- Capa de autenticación, fiabilidad e integridad de datos (art. 78.g). El artículo 78, letra g), del Reglamento (UE) 2023/1542 exige que «la autenticación, la fiabilidad y la integridad de los datos serán garantizadas». Esto no se resuelve con un simple control de acceso por contraseña: remite en última instancia a servicios de confianza cualificados, sello electrónico cualificado para vincular cada dato a la identidad del operador, sello de tiempo cualificado para dar fecha cierta, capaces de generar evidencias oponibles de que los datos no han sido alterados.
El hito del 10 de noviembre de 2026 (100 días antes de la fecha límite) es el punto a partir del cual cada una de estas lagunas pasa de ser un proyecto en curso a un riesgo de incumplimiento. Si alguna de ellas no está resuelta en esa fecha, la probabilidad de llegar al 18 de febrero de 2027 en pleno cumplimiento se reduce drásticamente.
Preguntas frecuentes
Mientras no se adopte el acto de ejecución del artículo 77.9 (plazo: 18 de agosto de 2026), la definición exacta de los destinatarios autorizados del nivel 2 y del nivel 4 no está cerrada. Sin embargo, el fabricante puede avanzar en dos direcciones: por un lado, diseñar la arquitectura técnica del control de acceso diferenciado (cuatro niveles, autenticación por perfil); por otro, preparar los datos exigidos por cada nivel, independientemente de quién termine siendo el destinatario autorizado. La estructura de los datos no cambiará: lo que puede cambiar es el perímetro exacto de quién puede verlos.
El Reglamento no exige que todos los datos residan en un único sistema. El artículo 78, letra c), permite que los datos sean almacenados por el operador económico o por operadores autorizados en su nombre. Lo relevante es que el pasaporte sea interoperable, transferible, de lectura mecanizada, estructurado y accesible conforme a las normas del artículo 78, y que el código QR del artículo 13.6 enlace con un identificador único que permita acceder al conjunto completo de información. En la práctica, muchos operadores optarán por un prestador que centralice la capa de acceso y autenticación, aunque los datos de origen puedan residir en sistemas distintos.
El artículo 77.7 establece que, cuando una batería es objeto de preparación para reutilización, adaptación o remanufacturación, la responsabilidad del pasaporte recae en el operador económico que introduce de nuevo la batería en el mercado, y esa batería tendrá un nuevo pasaporte vinculado al original. Los datos históricos del nivel 4 (ciclos, estado de salud, acontecimientos negativos) deben mantenerse accesibles en el pasaporte original y/o transferirse al nuevo, asegurando la continuidad del registro de uso a lo largo de la vida útil de la batería.
Afecta al registro completo del pasaporte en el registro central. El catálogo semántico define la estructura formal de todos los campos del Anexo XIII (los cuatro puntos) tal como deben registrarse en el sistema central. Hasta que no se defina y publique este catálogo, no es posible completar con éxito el registro de un pasaporte de batería en el registro central, independientemente de cuántos datos tenga ya el fabricante preparados internamente.
El BMS es la fuente primaria de los datos dinámicos del nivel 4: ciclos de carga y descarga, estado de salud, condiciones ambientales, estado de carga, acontecimientos negativos. El Reglamento exige que estos datos se reflejen en el pasaporte y se actualicen cuando se producen cambios en el estado de la batería (art. 10.1). Esto implica una integración técnica entre el BMS y el sistema de pasaporte digital: los datos deben fluir del BMS al pasaporte de forma periódica y fiable, con garantías de autenticidad e integridad (art. 78.g), durante toda la vida útil de cada unidad.
EADTrust: la capa de confianza cualificada para tu Battery Passport
El artículo 78, letra g), del Reglamento (UE) 2023/1542 es explícito: «la autenticación, la fiabilidad y la integridad de los datos serán garantizadas». Este requisito no es decorativo: es la diferencia entre un pasaporte digital que genera confianza regulatoria y otro que puede ser cuestionado en una inspección de vigilancia del mercado.
EADTrust es un prestador cualificado de servicios de confianza (QTSP) incluido en la EU Trusted List. La infraestructura de confianza que exige el Battery Passport puede resolverse con tres servicios cualificados:
- Sello electrónico cualificado (QSealC): vincula cada actualización de datos del pasaporte a la identidad verificada del operador económico responsable. Cada vez que se registra un nuevo dato en el nivel 4,un ciclo de carga, un acontecimiento negativo, un cambio de estado de salud, el sello cualificado identifica inequívocamente quién introdujo esa información.
- Sello de tiempo cualificado: da fecha cierta a cada actualización. Para los datos dinámicos del nivel 4, que se acumulan a lo largo de la vida útil de la batería (potencialmente más de una década), la fecha cierta de cada registro es esencial para reconstruir el historial de uso y demostrar que los datos se generaron en el momento indicado.
- Archivo electrónico cualificado (Cartulario): garantiza la disponibilidad a largo plazo de la información del pasaporte, incluso más allá de la vida operativa del fabricante. El artículo 78, letra e), del reglamento exige que el pasaporte siga disponible aunque el operador económico responsable deje de existir o cese su actividad, un requisito que conecta directamente con la custodia cualificada a largo plazo.
Estas tres capas no sustituyen al sistema de datos del fabricante ni al BMS: se integran sobre ellos para aportar la presunción legal de autenticidad, integridad y fecha cierta que la norma exige y que un sistema de almacenamiento convencional no puede ofrecer por sí solo.
26 de octubre de 2026
26 de octubre de 2026