FIPS 203, 204 y 205. Lo que las empresas deben saber sobre los nuevos estándares post cuánticos del NIST
Suscríbete:
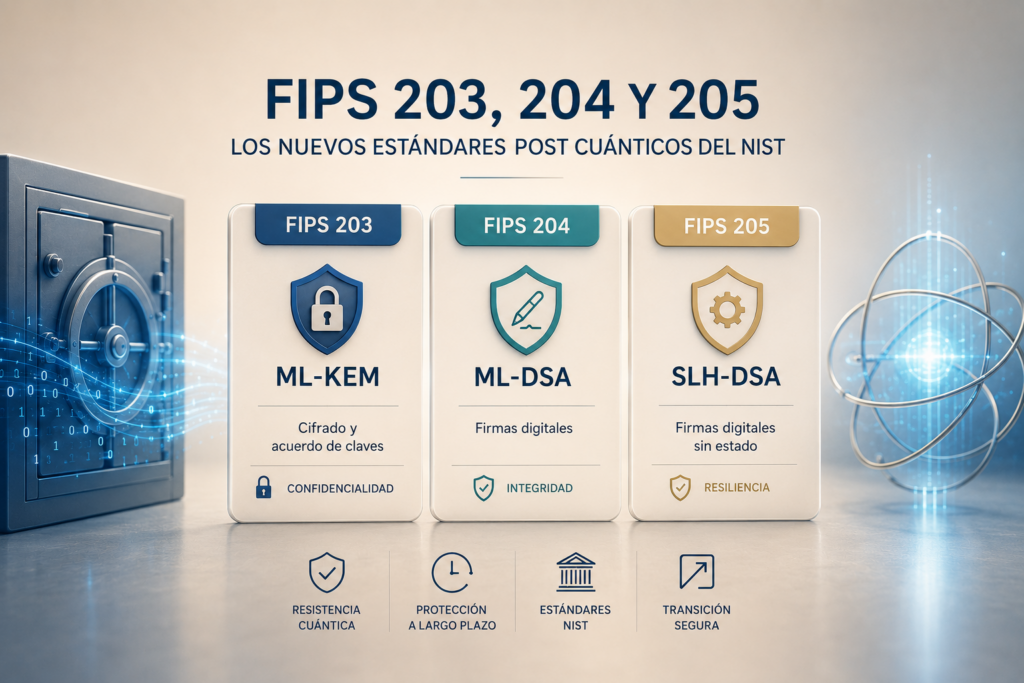
El Instituto Nacional de Estándares y Tecnología (NIST) ha oficializado los tres primeros estándares de criptografía post-cuántica (PQC): FIPS 203, FIPS 204 y FIPS 205.
Estos algoritmos están diseñados para resistir ciberataques futuros ejecutados por computadoras cuánticas, reemplazando progresivamente a los actuales sistemas RSA y de curva elíptica. Su implementación es crítica para asegurar la confidencialidad y la integridad de los datos a largo plazo.
La urgencia de la migración criptográfica
La criptografía de clave pública actual, base de la seguridad en internet (HTTPS, firmas digitales, autenticación bancaria), se fundamenta en problemas matemáticos que las computadoras clásicas tardarían siglos en resolver, como la factorización de grandes números enteros.
Sin embargo, el avance de la computación cuántica y el algoritmo de Shor plantean un riesgo existencial para estos sistemas.
La estrategia «Harvest Now, Decrypt Later»
La principal razón por la que las empresas deben actuar hoy, aunque las computadoras cuánticas potentes aún no sean comerciales, es la amenaza de «Cosechar ahora, descifrar después».
- Recolección de datos: los atacantes pueden interceptar y almacenar tráfico encriptado actual (secretos industriales, datos médicos, información de estado).
- Descifrado futuro: una vez que la tecnología cuántica esté disponible, esos datos almacenados podrán ser descifrados retroactivamente.
- Impacto legal: esto compromete la validez a largo plazo de documentos firmados y la confidencialidad exigida por el RGPD.
Análisis técnico: Desglose de los estándares FIPS 203, 204 y 205
El NIST ha publicado las versiones finales de estos tres estándares. Te lo cuento para que sepas qué es el FIPS 203, 204 y 205.
FIPS 203: Estándar de mecanismo de encapsulamiento de claves (ML-KEM)
El FIPS 203 (Module-Lattice-Based Key-Encapsulation Mechanism) se deriva del algoritmo CRYSTALS-Kyber. Es el estándar principal para el intercambio de claves generales.
- Función: se utiliza para establecer una clave secreta compartida entre dos partes (por ejemplo, al iniciar una sesión segura TLS en un navegador).
- Tecnología: basado en retículos modulares (Module-Lattice), una estructura matemática resistente a ataques cuánticos.
- Ventajas: ofrece claves de cifrado relativamente pequeñas y una alta velocidad de procesamiento, lo que facilita su integración en protocolos existentes sin causar latencia notable.
FIPS 204: Estándar de firma digital (ML-DSA)
El FIPS 204 (Module-Lattice-Based Digital Signature Standard) se deriva de CRYSTALS-Dilithium. Es el estándar primario para la autenticación y la integridad de datos.
- Función: generación y verificación de firmas digitales. Es el sustituto directo de los actuales estándares de firma digital como RSA y ECDSA.
- Tecnología: al igual que FIPS 203, se basa en retículos modulares.
- Aplicación empresarial: es crucial para la emisión de certificados digitales, la firma de software y la validación de identidad en transacciones electrónicas reguladas (eIDAS).
FIPS 205: Estándar de firma digital basado en hash (SLH-DSA)
El FIPS 205 (Stateless Hash-Based Digital Signature Standard) se deriva de SPHINCS+.
- Función: sirve como una alternativa o respaldo al FIPS 204 para firmas digitales.
- Tecnología: utiliza un enfoque matemático diferente basado en funciones hash (no en retículos).
- Propósito estratégico: el NIST lo incluye como una «póliza de seguro». Si en el futuro se descubriera una vulnerabilidad matemática en los retículos (base de FIPS 203 y 204), FIPS 205 permanecería seguro al usar una base matemática distinta.
- Desventaja: sus firmas son más grandes y su procesamiento es más lento que FIPS 204, por lo que no es la primera opción para usos generales, pero sí para almacenamiento en frío o validación a muy largo plazo.
Tabla comparativa de los nuevos estándares
| Estándar | Nombre Técnico | Algoritmo Origen | Función Principal | Base Matemática |
| FIPS 203 | ML-KEM | CRYSTALS-Kyber | Intercambio de claves (Cifrado) | Retículos (Lattices) |
| FIPS 204 | ML-DSA | CRYSTALS-Dilithium | Firmas digitales (Primario) | Retículos (Lattices) |
| FIPS 205 | SLH-DSA | SPHINCS+ | Firmas digitales (Respaldo) | Funciones hash |
Implicaciones para la ciberseguridad empresarial y el cumplimiento normativo
La publicación de estos estándares marca el inicio de la cuenta regresiva para la obsolescencia de los sistemas criptográficos clásicos. Para las empresas, esto tiene implicaciones inmediatas en la arquitectura de seguridad y el cumplimiento legal.
Cripto-agilidad y migración híbrida
Las organizaciones no pueden cambiar todos sus sistemas de la noche a la mañana. La recomendación de la industria es adoptar un enfoque híbrido:
- Modo híbrido: utilizar simultáneamente algoritmos clásicos (RSA/ECC) y post-cuánticos (FIPS 203/204). Esto asegura que la comunicación sea segura contra atacantes clásicos hoy y contra atacantes cuánticos mañana.
- Inventario criptográfico: el primer paso para cualquier CISO es realizar un inventario exhaustivo de dónde y cómo se utiliza la criptografía en la organización (bases de datos, VPNs, firma de contratos, proveedores cloud).
Hoja de ruta para la implementación de FIPS 203, 204 y 205
Las empresas deben seguir una hoja de ruta estructurada para mitigar el riesgo sin interrumpir la continuidad del negocio.
- Evaluación de riesgos: identificar los datos de «larga vida útil» (datos que deben permanecer secretos o íntegros por más de 10 años).
- Diálogo con proveedores: exigir a los proveedores de software (SaaS, sistemas operativos, navegadores) su roadmap de integración de FIPS 203/204.
- Pruebas en entornos no productivos: implementar bibliotecas criptográficas PQC (como Open Quantum Safe) en entornos de desarrollo para medir el impacto en el rendimiento y la latencia.
Plan de migración de PKI: planificar la actualización de la Infraestructura de Clave Pública interna y los certificados emitidos.
Preguntas Frecuentes sobre FIPS 203, 204 y 205
Aunque inicialmente son obligatorios para agencias federales de EE. UU., se convierten en el estándar de facto global. Para cumplir con normativas como RGPD o estándares como ISO 27001, adoptar criptografía considerada «segura» por el consenso internacional (NIST) será indispensable para evitar negligencia.
FIPS 204 (ML-DSA) es más eficiente en velocidad y tamaño, siendo ideal para la mayoría de las aplicaciones. FIPS 205 (SLH-DSA) es más lento y pesado, pero utiliza una matemática distinta (hash). Se usa como respaldo por si se descubriera una falla en la matemática de retículos del FIPS 204.
No inmediatamente, pero sí debe comenzar la planificación. Se recomienda una transición híbrida donde se usan ambos sistemas. Sin embargo, para datos sensibles que se almacenarán durante años, la protección post-cuántica debe aplicarse lo antes posible para evitar el ataque «Harvest Now, Decrypt Later».
Sí, drásticamente. Las criptomonedas y blockchains actuales dependen de curvas elípticas (ECC) para firmar transacciones. Estas redes deberán ejecutar «hard forks» o actualizaciones mayores para migrar a esquemas de firma como FIPS 204 o 205 para evitar el robo de fondos por computadoras cuánticas.
El NIST está finalizando un cuarto estándar, FIPS 206 (FN-DSA), basado en el algoritmo FALCON. Este se publicará más adelante y está diseñado para casos de uso que requieren firmas extremadamente pequeñas y verificación rápida.
Conclusión
La publicación de FIPS 203, 204 y 205 por el NIST no es solo un hito académico, sino una señal de alerta y acción para el sector empresarial. La seguridad de la información a largo plazo depende de la adopción proactiva de estos algoritmos.
En EADTrust, recomendamos iniciar auditorías de cripto-agilidad y evaluar la integración de firmas post-cuánticas para garantizar la validez jurídica y la seguridad técnica en la era de la computación cuántica.

También te puede interesar…
Profesional orientado a la consultoría estratégica y el desarrollo de negocio en el ámbito LegalTech. Especializado en el posicionamiento de tecnologías de confianza y seguridad, ayudo a las empresas a anticiparse a los cambios
5 de octubre de 2026
5 de octubre de 2026