La estrategia clave para migrar a la seguridad Post-Cuántica (PQC) sin detener el negocio
Suscríbete:
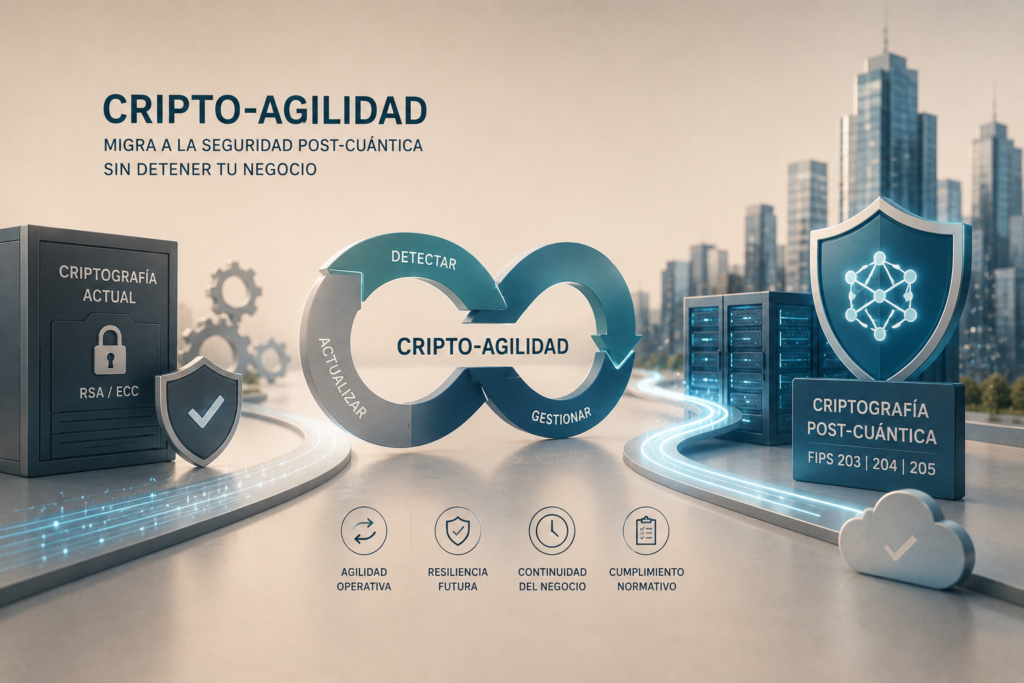
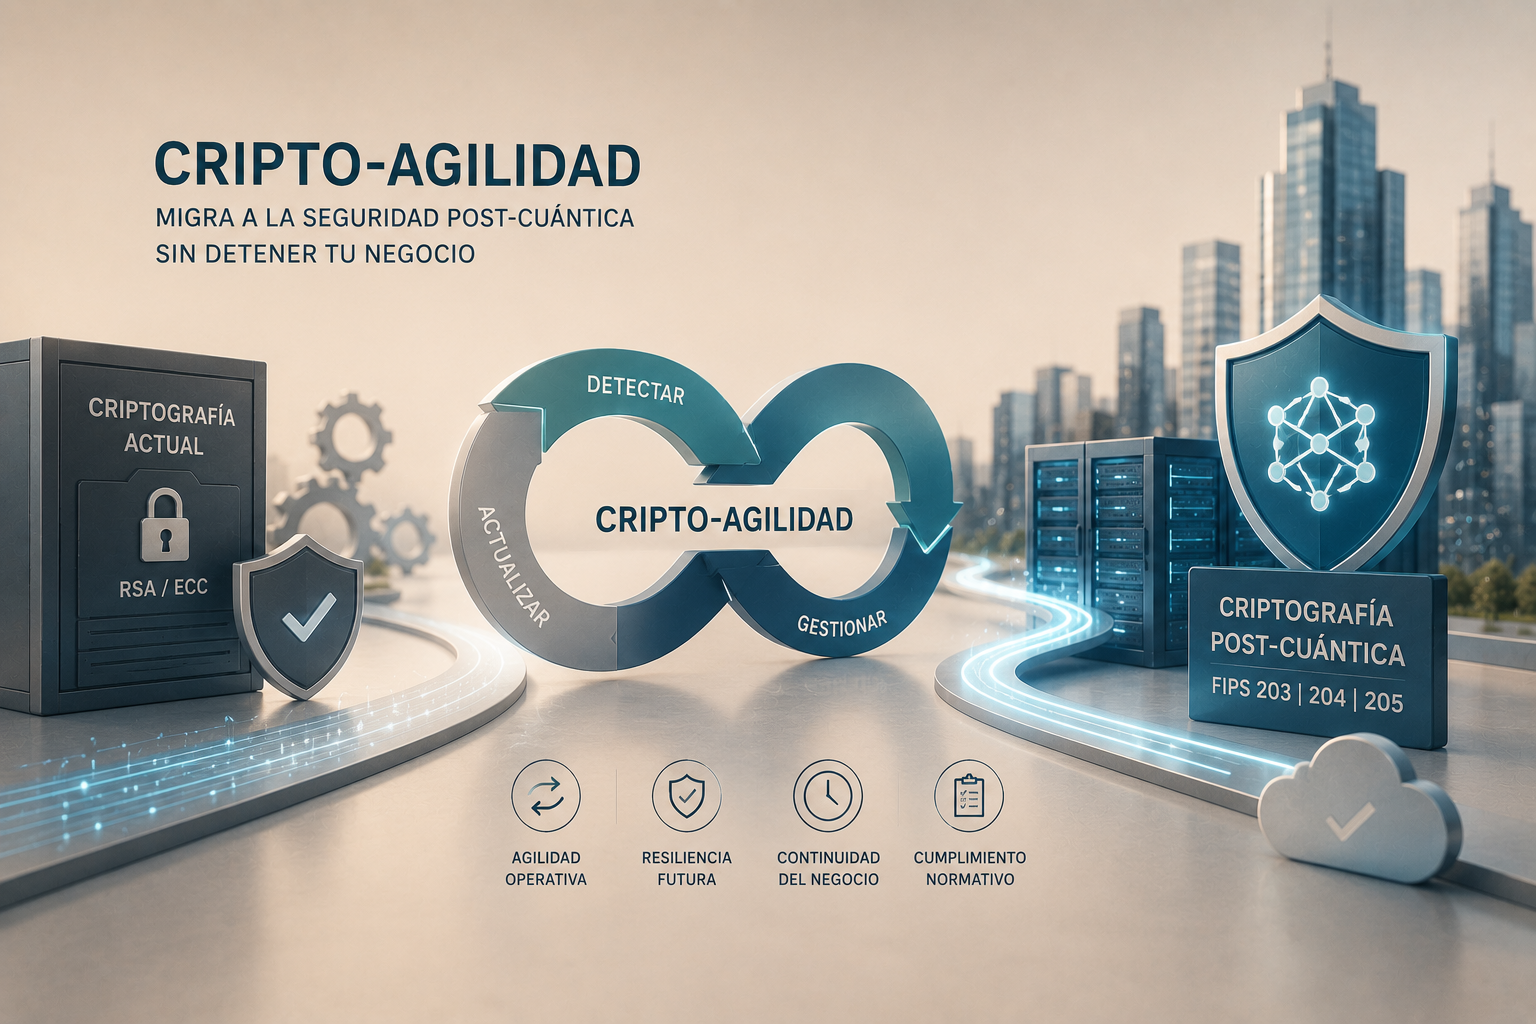
La cripto-agilidad es la capacidad de un sistema de seguridad para sustituir sus algoritmos, claves y protocolos criptográficos de forma rápida y automatizada, sin alterar significativamente la infraestructura subyacente ni interrumpir la continuidad del negocio.
Ante la llegada inminente de los estándares post-cuánticos (FIPS 203, 204 y 205), la cripto-agilidad deja de ser una ventaja teórica para convertirse en un requisito operativo indispensable para evitar la obsolescencia tecnológica y el incumplimiento normativo.
El fin de la criptografía estática: por qué el modelo actual es insostenible
Históricamente, la criptografía se ha implementado de forma «estática» o rígida. Muchos desarrollos de software tienen algoritmos (como RSA o SHA-256) «hardcodeados» (incrustados) directamente en el código fuente de las aplicaciones.
El problema de la deuda técnica criptográfica
Este enfoque rígido genera una deuda técnica masiva ante la amenaza cuántica:
- Dependencia profunda: cambiar un algoritmo implica reescribir, recompilar y redesplegar aplicaciones enteras.
- Visibilidad nula: las empresas a menudo desconocen cuántas claves o certificados tienen, dónde están ubicados y qué algoritmo utilizan.
- Tiempos de reacción lentos: si se descubre una vulnerabilidad crítica (como ocurrió con Heartbleed o la debilidad futura de RSA), el tiempo de parcheo puede ser de meses, dejando una ventana de exposición inaceptable.
La cripto-agilidad propone una arquitectura donde la criptografía es un módulo intercambiable, permitiendo una transición fluida hacia los nuevos estándares PQC del NIST.
Los 3 pilares de una arquitectura cripto-ágil
Para implementar una estrategia de cripto-agilidad efectiva, las empresas deben actuar sobre tres ejes fundamentales: visibilidad, desacoplamiento y automatización.
1. Visibilidad y descubrimiento (Inventory)
No se puede proteger ni migrar lo que no se conoce. El primer paso es el descubrimiento automatizado de activos criptográficos.
- Escaneo de red: identificar todos los certificados SSL/TLS, claves SSH y firmas digitales en uso.
- Mapeo de algoritmos: clasificar cada activo según su algoritmo (RSA, ECC, AES) y su longitud de clave.
- Detección de Shadow IT: localizar servicios criptográficos no autorizados que podrían ser puntos ciegos durante la migración PQC.
2. Desacoplamiento y abstracción
El objetivo es eliminar el «hardcoding». Las aplicaciones no deben llamar a un algoritmo específico (ej: «Usar RSA-2048»), sino solicitar un servicio criptográfico genérico (ej: «Firmar documento»).
- Uso de librerías y APIs: implementar capas de abstracción o middleware que gestionen la criptografía.
- Políticas centralizadas: la decisión de qué algoritmo usar se toma en un archivo de configuración central o en un gestor de políticas, no en el código de la aplicación. Esto permite cambiar de RSA a CRYSTALS-Dilithium (FIPS 204) globalmente con una simple actualización de política.
3. Automatización del ciclo de vida
La gestión manual de miles de certificados y claves es humanamente imposible en entornos híbridos (clásicos + post-cuánticos).
- Rotación automática: sistemas que renuevan claves y certificados automáticamente antes de su caducidad.
- Despliegue instantáneo: capacidad para empujar nuevos algoritmos o revocar claves comprometidas en toda la infraestructura en cuestión de minutos, no días.
Cripto-agilidad y cumplimiento normativo (eIDAS / RGPD)
La agilidad criptográfica tiene implicaciones directas en la responsabilidad legal de la empresa.
RGPD y el «Estado de la técnica»
El RGPD exige medidas de seguridad acordes al estado de la técnica. Una organización que tarda meses en reemplazar un algoritmo vulnerado por falta de agilidad podría enfrentarse a sanciones por negligencia en la protección de datos desde el diseño.
eIDAS 2.0 y la identidad digital
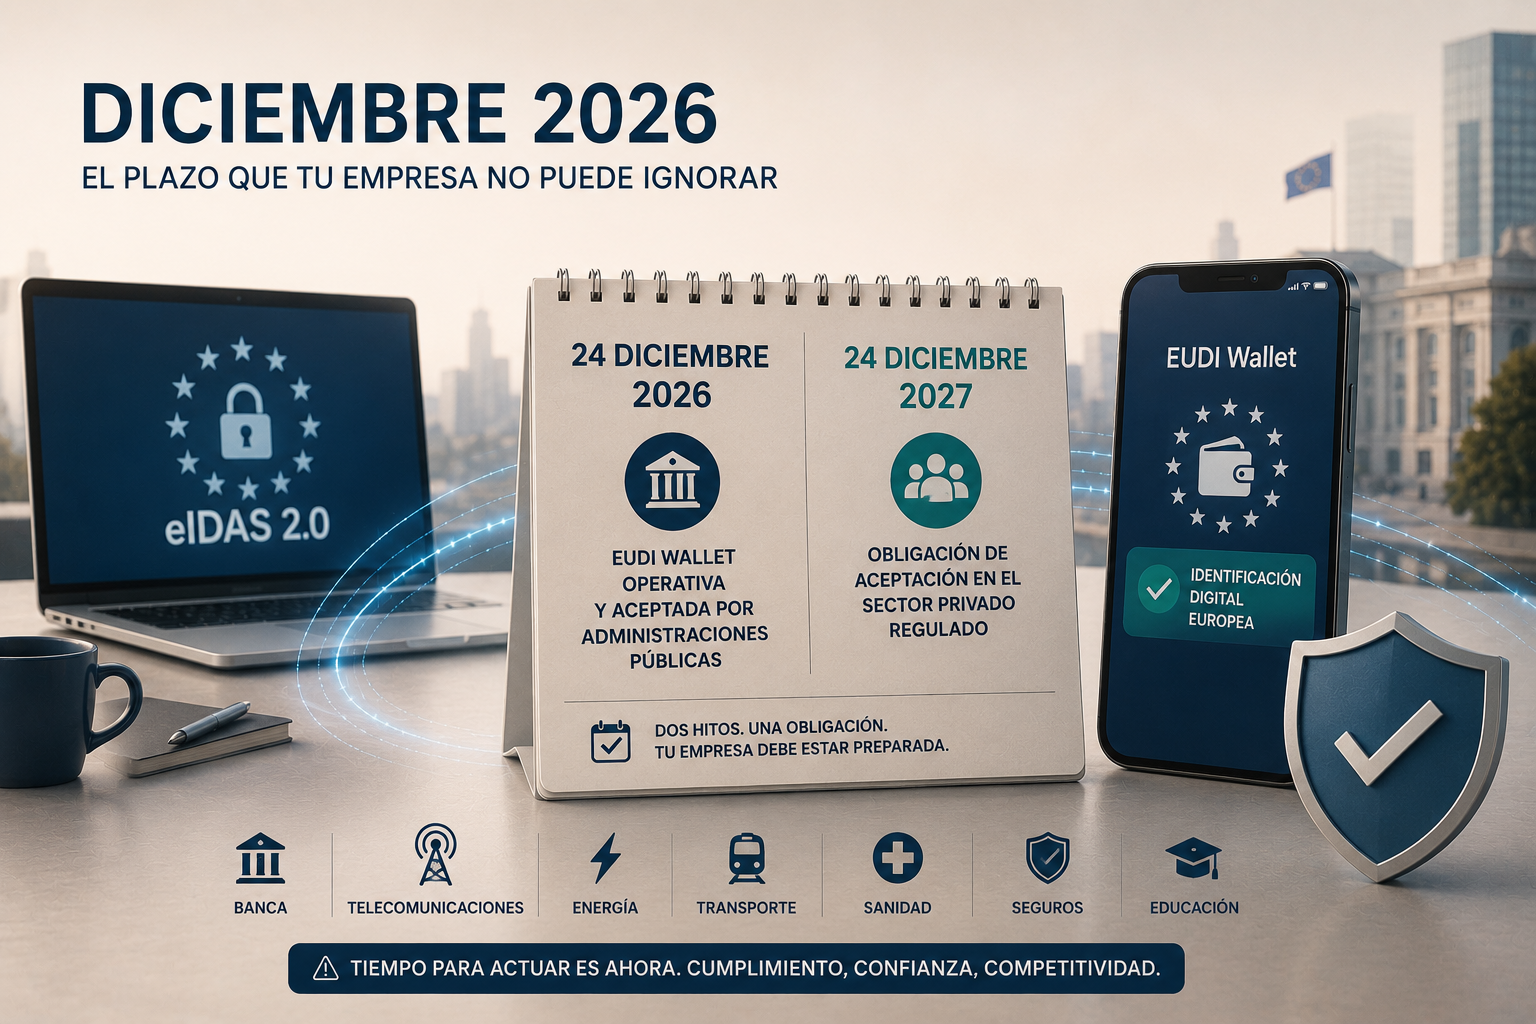
Con la evolución del reglamento eIDAS y la futura Cartera de Identidad Digital Europea (EUDI Wallet), como Prestador de Servicios de Confianza seremos capaces de adaptarnos a nuevos requisitos de seguridad sin interrumpir el servicio.
La cripto-agilidad permite integrar nuevos esquemas de firma o autenticación exigidos por la UE (como los basados en PQC) sin refundar la plataforma tecnológica.
Roadmap sobre cómo implementar la cripto-agilidad hoy
Para los CISO y arquitectos de sistemas, la migración a un entorno ágil debe ser progresiva y paralela a la preparación para la era post-cuántica.
- Fase de auditoría: utilizar herramientas de escaneo para crear un inventario criptográfico dinámico. Identificar los puntos críticos donde la criptografía está «quemada» en el código. O lo que es más fácil, contratar la auditoría de EADTrust.
- Fase de saneamiento: comenzar a reemplazar llamadas directas a algoritmos por llamadas a librerías criptográficas modernas (como OpenSSL 3.0+ o Bouncy Castle) que soportan proveedores intercambiables.
- Adopción de certificados híbridos: implementar certificados que contengan tanto claves clásicas como post-cuánticas. Esto permite que los sistemas antiguos sigan funcionando mientras los sistemas modernos aprovechan la seguridad PQC, todo gestionado por la misma infraestructura ágil.
Pruebas de estrés: simular la revocación masiva de una autoridad de certificación o la obsolescencia súbita de un algoritmo para medir el tiempo de recuperación (MTTR) de la organización.
Preguntas Frecuentes (FAQ) sobre Cripto-agilidad
No necesariamente todo, pero sí los componentes críticos. Muchos HSM (Módulos de Seguridad de Hardware) antiguos no admiten actualización de firmware para nuevos algoritmos. La cripto-agilidad implica tener un inventario de hardware que permita actualizaciones de software o su sustitución rápida.
La criptografía híbrida es una táctica (usar dos algoritmos a la vez para seguridad redundante), mientras que la cripto-agilidad es una estrategia arquitectónica (la capacidad de cambiar esos algoritmos fácilmente). La agilidad facilita la implementación de esquemas híbridos.
Si se implementa correctamente, el impacto es despreciable. Aunque las capas de abstracción añaden una latencia mínima, la ventaja operativa de poder responder a amenazas en tiempo real y evitar paradas de servicio compensa sobradamente cualquier microsegundo de retraso en el procesamiento.
No. Cualquier empresa que gestione datos sensibles o cumpla normativas estrictas necesita agilidad. Las PYMES tecnológicas son a menudo más vulnerables al «hardcoding» por desarrollos rápidos y falta de estandarización, lo que las hace candidatas ideales para adoptar prácticas de desarrollo ágil y seguro (DevSecOps).
Conclusión
La cripto-agilidad no es un producto que se compra, sino una metodología que se adopta. En un mundo donde los estándares del NIST evolucionan y la computación cuántica amenaza los cimientos de la seguridad actual, la rigidez es el mayor riesgo empresarial.
Adoptar una postura cripto-ágil hoy garantiza que su organización pueda navegar la transición post-cuántica mañana sin interrupciones, costes desorbitados o brechas de cumplimiento.

También te puede interesar…
Profesional orientado a la consultoría estratégica y el desarrollo de negocio en el ámbito LegalTech. Especializado en el posicionamiento de tecnologías de confianza y seguridad, ayudo a las empresas a anticiparse a los cambios
7 de septiembre de 2026
10 de septiembre de 2026