ESPR + EPREL + eIDAS: la conexión estratégica
Suscríbete:
Hay una forma de leer el ecosistema regulatorio europeo de producto que lo hace parecer una acumulación de reglamentos sin relación entre sí. El EPREL regula el etiquetado energético. El ESPR regula el ecodiseño. eIDAS regula los servicios de confianza digital. Tres ámbitos distintos, tres direcciones distintas, tres equipos distintos gestionando el cumplimiento.
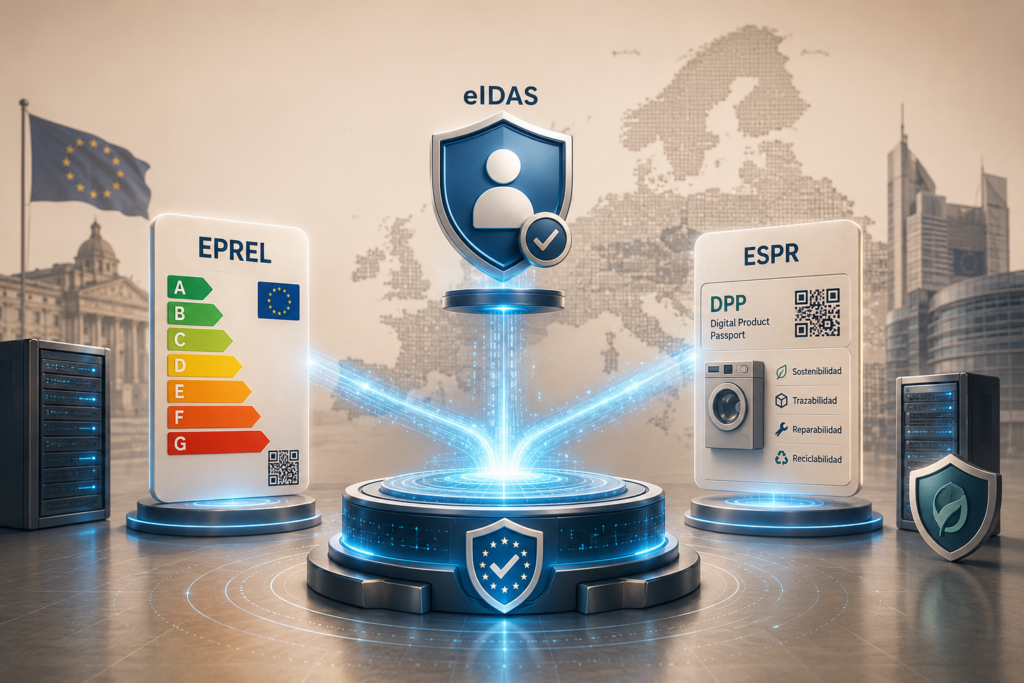
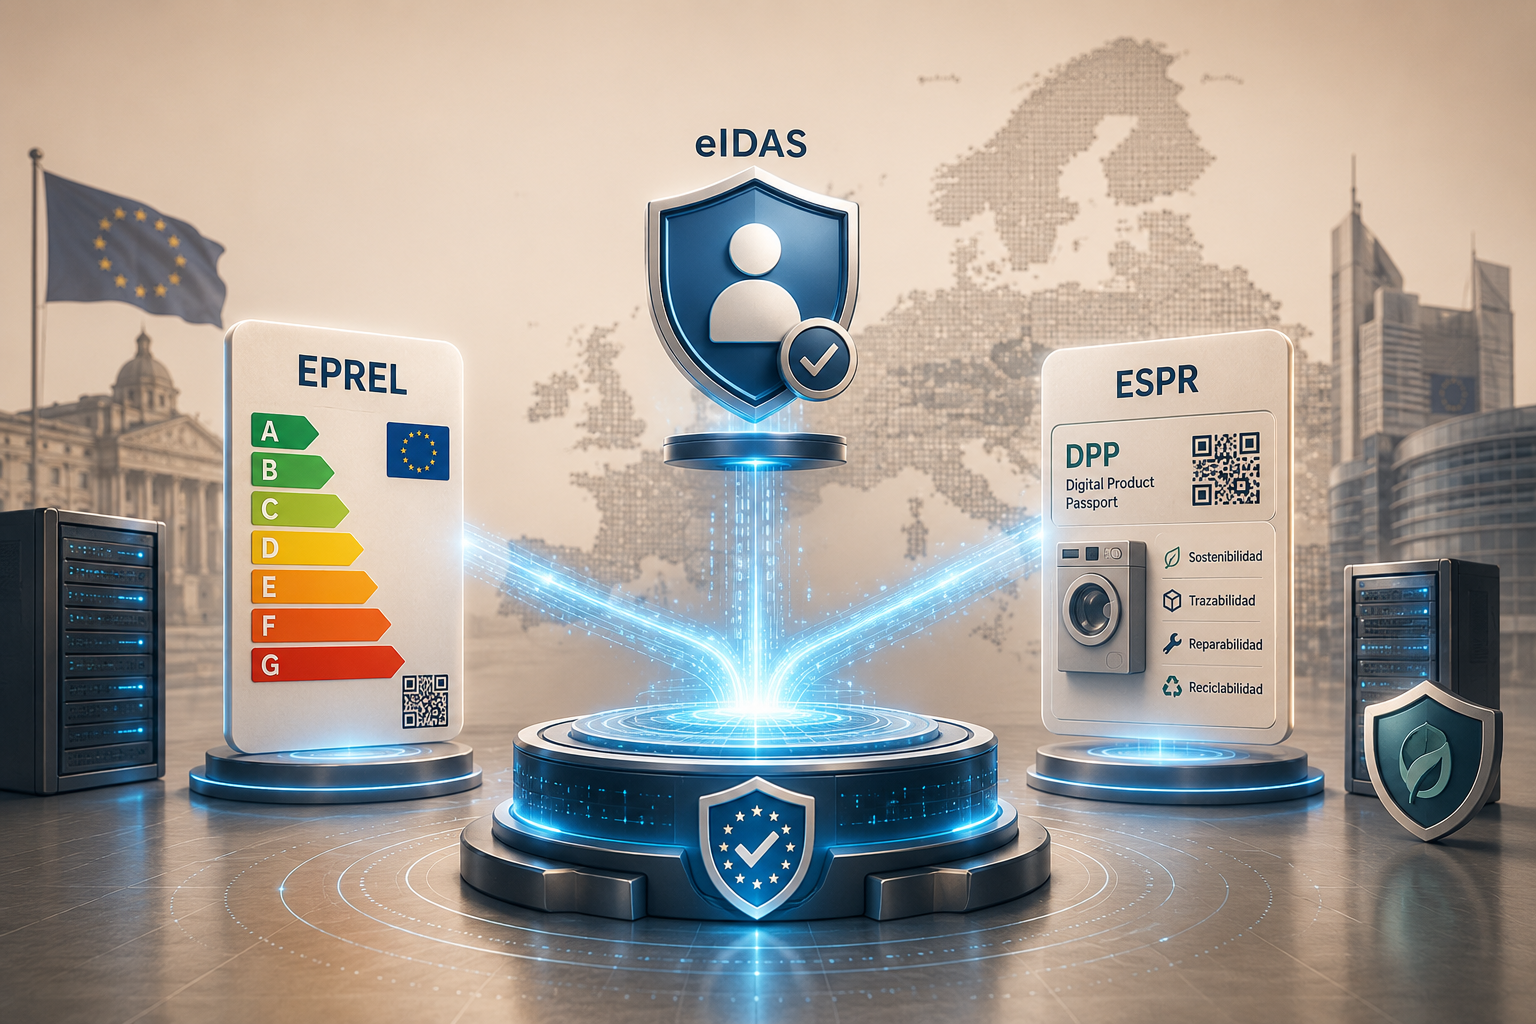
Esa lectura es incorrecta. Los tres marcos no son paralelos: son capas del mismo sistema, diseñadas para trabajar juntas. El EPREL necesita eIDAS para garantizar la autenticidad de quién registra los productos. El ESPR necesita eIDAS para garantizar la autenticidad de los datos que el DPP va a publicar. Y tanto EPREL como el DPP convergerán en el futuro en el mismo ecosistema de identidad digital que eIDAS 2.0 está construyendo con la EUDI Wallet.
Para una empresa que fabrica o importa productos físicos en Europa, entender esa conexión no es un ejercicio académico. Es el mapa que determina qué infraestructura técnica hay que construir, por qué vale la pena construirla una sola vez en lugar de tres veces, y por qué EADTrust puede estar en los tres reglamentos con el mismo conjunto de servicios.
Conceptos sobre ESPR, EPREL y eIDAS
Ecosistema regulatorio europeo de producto
Conjunto de marcos normativos (Reglamento de Etiquetado Energético, ESPR, Reglamento de Baterías, eIDAS y otros) que regulan de forma coordinada la introducción, trazabilidad, sostenibilidad y autenticidad digital de los productos físicos en el mercado europeo.
Infraestructura de confianza digital
Conjunto de servicios eIDAS cualificados: sellos electrónicos, sellos de tiempo, archivo electrónico, que proporcionan presunción legal de autenticidad, integridad y disponibilidad a los datos y documentos digitales en toda la Unión Europea.
EUDI Wallet ready organization
Empresa cuya infraestructura de confianza digital está integrada en sus procesos operativos con la solidez suficiente para relacionarse en el paradigma de identidad digital europeo basado en la cartera europea de identidad digital.
Convergencia regulatoria
Fenómeno por el que distintos marcos normativos europeos, eIDAS, EPREL, ESPR, Reglamento de Baterías, exigen el mismo tipo de infraestructura técnica para cumplirse, haciendo que la inversión en esa infraestructura tenga rendimiento regulatorio en múltiples contextos simultáneamente.
Los tres marcos: qué hace cada uno en una frase
Antes de ver cómo se conectan, conviene tener claro qué hace cada uno de forma autónoma.
EPREL es la base de datos de la Comisión Europea donde los fabricantes e importadores registran sus productos con etiqueta energética antes de venderlos en la UE. Sin registro, el producto no puede comercializarse. Sin verificación electrónica, no puede registrarse nada desde octubre de 2024.
El ESPR (Reglamento (UE) 2024/1781) es el marco de diseño ecológico que amplía las obligaciones de sostenibilidad a prácticamente todos los bienes físicos e introduce el Pasaporte Digital de Producto como instrumento de trazabilidad del ciclo de vida. El primer DPP obligatorio llega en febrero de 2027 para baterías; los sectoriales del ESPR llegan a partir de 2027-2028 según el Plan de Trabajo 2025-2030.
eIDAS (Reglamento (UE) n.º 910/2014, actualizado por el Reglamento (UE) 2024/1183) es el marco que da valor jurídico a los instrumentos digitales en Europa: firmas, sellos, sellos de tiempo, archivo electrónico, entrega certificada. Sin eIDAS, una firma digital es solo un archivo. Con eIDAS y sus servicios cualificados, tiene presunción legal de autenticidad en toda la Unión.
El primer punto de conexión: EPREL necesita eIDAS para verificar a los proveedores
La conexión más visible y más inmediata ocurrió el 22 de octubre de 2024, cuando el Reglamento de Ejecución (UE) 2024/994 hizo obligatoria la verificación electrónica en EPREL.
Antes de esa fecha, cualquier empresa podía crear una organización en EPREL y registrar modelos sin acreditar su identidad. El sistema confiaba en que los datos introducidos eran correctos porque no había otro mecanismo. Desde octubre de 2024, la confianza se sustituye por verificación: el proveedor tiene que demostrar criptográficamente que es quien dice ser, mediante un sello electrónico cualificado emitido por un QTSP incluido en la EU Trusted List.
El instrumento exigido (el QSealC con NTR) es exactamente un instrumento eIDAS. La razón de que sea este y no otro es la misma que hay detrás de todos los servicios cualificados eIDAS: tiene presunción legal, está respaldado por un tercero supervisado y auditado, y es reconocido en toda la Unión sin trámite adicional.
Lo que el Reglamento de Ejecución (UE) 2024/994 hizo, en esencia, fue tomar la infraestructura de confianza que eIDAS había construido durante diez años y conectarla a EPREL. La verificación de identidad de los proveedores de productos con etiqueta energética pasa ahora por los mismos mecanismos, QTSP, EU Trusted List, certificados cualificados, que cualquier otra transacción digital cualificada en Europa.
El punto de unión EPREL-eIDAS no es técnico: es regulatorio. El legislador decidió que la autenticidad de la información en EPREL solo puede garantizarse con los instrumentos que eIDAS ya había definido como los más seguros y reconocibles jurídicamente de Europa.
El segundo punto de conexión: el DPP del ESPR necesita eIDAS para garantizar la autenticidad de los datos
La segunda conexión es más profunda y más estructural que la primera. No afecta solo a quién puede registrar, sino a la fiabilidad de todo lo que hay dentro del pasaporte.
El artículo 11 del ESPR establece que el diseño técnico del DPP debe garantizar la autenticación, la fiabilidad y la integridad de los datos, con un elevado nivel de seguridad y privacidad, y debe evitar el fraude. El Reglamento no dice «usen eIDAS». Pero la pregunta de cómo cumplir esos cuatro requisitos en un sistema descentralizado, donde los datos los gestiona el fabricante o un tercero, no la Comisión, tiene una respuesta concreta en el ecosistema regulatorio europeo: los servicios de confianza cualificados eIDAS.
El sello electrónico cualificado resuelve la autenticación: cada dato introducido en el DPP puede sellarse con el QSealC de la empresa que lo introduce, vinculándolo criptográficamente a esa entidad y generando presunción legal de integridad y corrección del origen.
El sello de tiempo cualificado resuelve la fiabilidad temporal: cada evento en el ciclo de vida del producto (la primera comercialización, una reparación, un cambio de estado) puede vincularse a una fecha y hora verificables con presunción legal, lo que hace imposible manipular la secuencia de eventos sin que sea detectable.
El archivo electrónico cualificado resuelve la disponibilidad a largo plazo: el ESPR exige que el DPP esté disponible incluso después de la insolvencia o el cese de actividad del operador responsable. El servicio cualificado de archivo electrónico, regulado por el Reglamento de Ejecución (UE) 2025/2532, garantiza la integridad y disponibilidad de los datos durante todo el período de custodia con presunción legal.
En la práctica, la infraestructura técnica que el DPP va a necesitar para cumplir el artículo 11 del ESPR es la misma que los servicios cualificados de EADTrust ya proporcionan hoy en otros contextos: data rooms, expedientes judiciales, contratos corporativos. La diferencia es la escala y el contexto, no la tecnología ni el marco jurídico.
El tercer punto de conexión: EPREL y el DPP como nodos de la infraestructura de identidad digital
La tercera conexión es la más estratégica y la más mirando hacia el futuro. No está en lo que existe hoy, sino en el ecosistema que eIDAS 2.0 está construyendo.
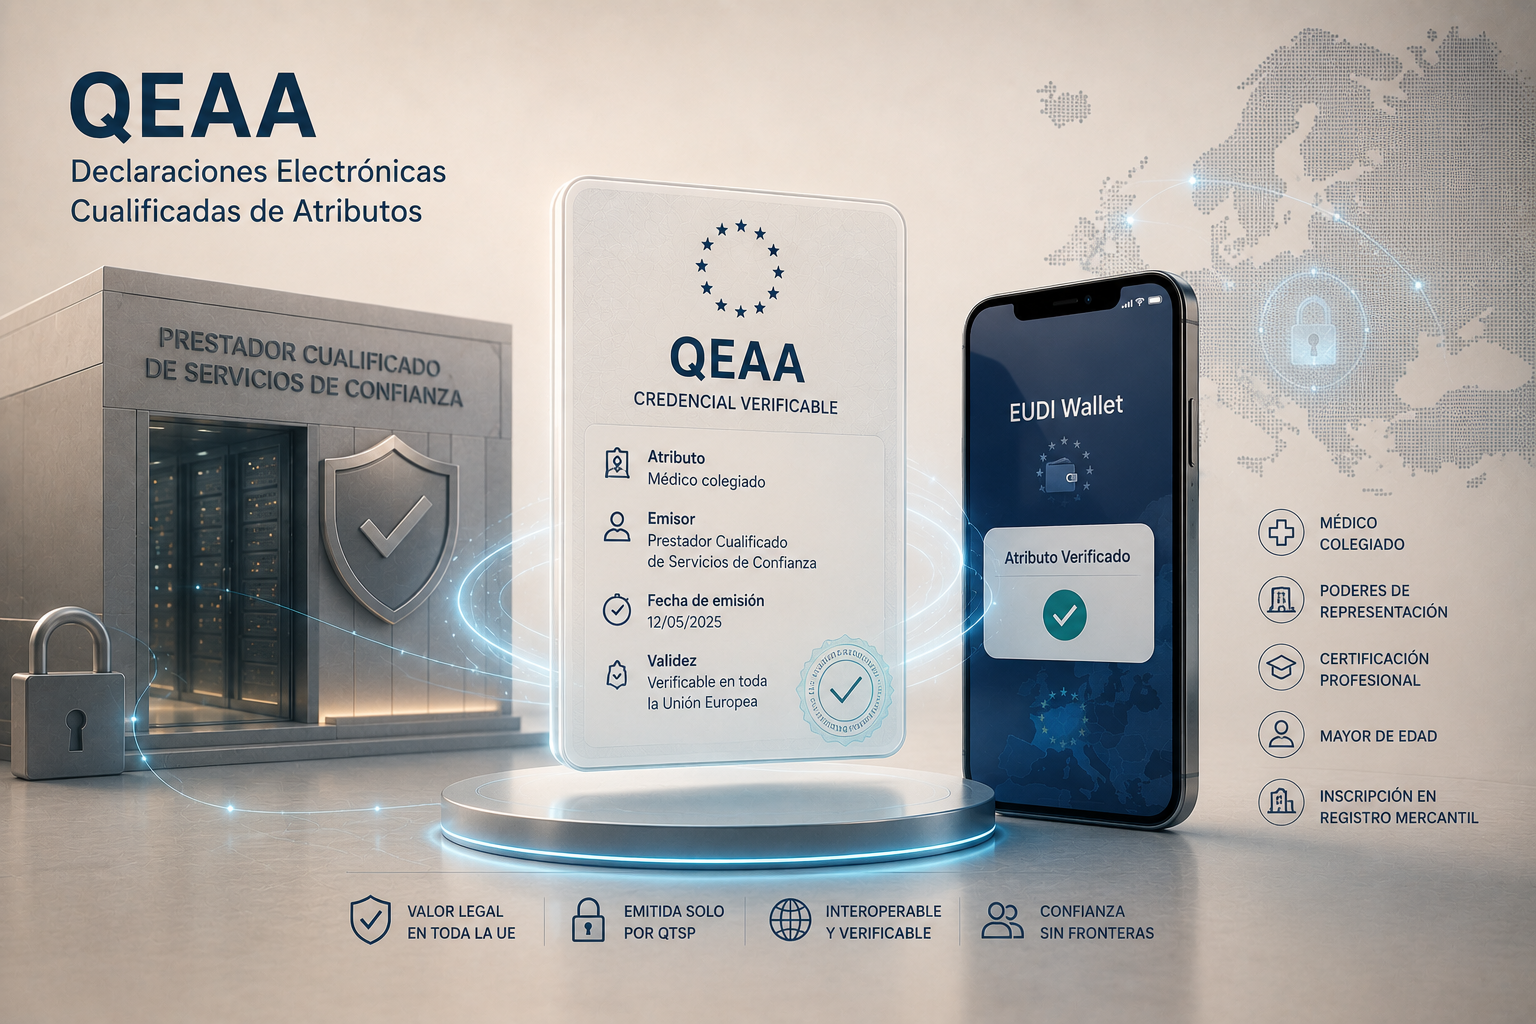
El Reglamento eIDAS 2.0 (Reglamento (UE) 2024/1183) introduce la cartera europea de identidad digital (EUDI Wallet), que a finales de 2026 estará disponible para ciudadanos y empresas de todos los Estados miembros, y que a finales de 2027 el sector privado regulado estará obligado a aceptar.
La EUDI Wallet no es solo un monedero de identidad personal. Es la infraestructura que permite a cualquier persona, un consumidor, un reparador, un operador económico, identificarse digitalmente, presentar atributos verificables, títulos, poderes de representación, autorizaciones, y firmar o sellar documentos con instrumentos eIDAS cualificados, todo desde un solo lugar y con pleno reconocimiento jurídico en toda la Unión.
Para EPREL y el DPP, esto tiene implicaciones concretas:
Un reparador que actualiza el estado de salud de una batería en el DPP podrá hacerlo autenticándose con su EUDI Wallet y firmando la actualización con firma cualificada, sin necesidad de un certificado individual específico para ese sistema.
Un proveedor que necesite verificarse en EPREL podrá presentar los atributos de su empresa (nombre, número de registro mercantil, EUID) directamente desde su cartera de identidad digital, con los mismos efectos que el QSealC actual.
Un consumidor que quiera verificar la autenticidad de los datos que consulta en el DPP de un producto podrá hacerlo con la misma infraestructura que usa para cualquier otra transacción digital verificada. El código QR de la etiqueta energética y el código QR del DPP son el punto de entrada a un sistema de información que eIDAS hace jurídicamente confiable.
La imagen que EAD Factory utiliza para describir su propósito es precisa: preparar a las organizaciones para ser EUDI Wallet ready organizations, empresas cuya infraestructura de confianza digital está integrada en los procesos con la suficiente solidez para relacionarse con clientes, proveedores, administraciones y sistemas regulatorios europeos en el nuevo paradigma de relaciones digitales.
Cómo los tres marcos se relacionan cronológicamente
El Road Map consolidado del ecosistema regulatorio europeo de producto muestra con claridad que los tres marcos no han llegado al mismo tiempo ni por casualidad. Hay una secuencia que tiene lógica interna:
2014-2017: Se construye la arquitectura legal. eIDAS (2014) crea el marco de confianza digital. El Reglamento de Etiquetado Energético 2017/1369 crea EPREL como obligación. Son los cimientos.
2019-2021: Empieza a operar EPREL con la obligación de registro desde enero de 2019. El Gran Reescalado introduce la nueva escala A-G. Las bases de datos de productos empiezan a acumular modelos registrados. eIDAS ya está funcionando pero todavía no está conectado a EPREL.
2023-2024: Los tres marcos convergen. En julio de 2023, el Reglamento de Baterías ya incluye el primer DPP con fecha fija. En julio de 2024, el ESPR entra en vigor. En abril de 2024, el Reglamento de Ejecución 2024/994 conecta eIDAS con EPREL: la verificación de proveedores requiere QSealC. En abril de 2024, eIDAS 2.0 se publica y la infraestructura de confianza digital empieza su actualización profunda.
2025-2026: Consolidación. Solo el NTR es válido desde abril de 2025. El Registro Central del DPP abre en julio de 2026. La EUDI Wallet estará disponible a finales de 2026. Los primeros actos delegados del ESPR se pueden adoptar desde julio de 2025. El Reglamento de Ejecución 2025/2532 sobre archivo cualificado ya está publicado.
2027-2030: Despliegue. El pasaporte de batería es obligatorio desde febrero de 2027. El sector privado regulado debe aceptar la EUDI Wallet a finales de 2027. Los DPPs sectoriales del ESPR llegan de forma escalonada. El 80% de los ciudadanos de la UE usarán la EUDI Wallet antes de 2030.
La convergencia no es accidental: es el diseño. Cada nuevo reglamento que introduce obligaciones de autenticidad digital en el ecosistema europeo construye sobre la infraestructura que eIDAS ya proporcionó. Y cada nueva obligación de eIDAS 2.0 amplía la capacidad de los sistemas como EPREL y el DPP de funcionar con mayor confianza, mayor interoperabilidad y mayor eficiencia.
Las cuatro capas de la infraestructura de confianza para EPREL y el DPP
Cuando se mira el conjunto desde la perspectiva de una empresa fabricante o importadora que tiene que cumplir tanto con EPREL como con el DPP futuro, la infraestructura técnica necesaria se organiza en cuatro capas. Cada capa usa un instrumento eIDAS distinto. Y todas son prestables por un QTSP como EADTrust.
Capa 1: Identidad verificada
El QSealC con NTR acredita ante EPREL, y acreditará ante el Registro Central del DPP, que la empresa que introduce los datos es quien dice ser. Es la capa más básica y la que ya es obligatoria desde octubre de 2024 en EPREL.
Capa 2: Integridad de los datos
El sello electrónico cualificado sobre los datos del DPP garantiza que esos datos provienen de la empresa que los introdujo y no han sido modificados desde entonces. Es la capa que cumple el artículo 11 del ESPR para la autenticación y la integridad.
Capa 3: Trazabilidad temporal
El sello de tiempo cualificado sobre cada evento en el ciclo de vida del producto garantiza la secuencia verificable de quién hizo qué y cuándo. Es la capa que hace posible que una autoridad de vigilancia del mercado reconstruya la historia de un producto con certeza jurídica.
Capa 4: Disponibilidad permanente
El archivo electrónico cualificado garantiza que los datos del DPP (incluida la copia de seguridad obligatoria del artículo 10 del ESPR) permanecen disponibles y verificables incluso después del cese de actividad del fabricante. Es la capa que cumple el requisito de longevidad del ESPR con presunción legal de integridad durante todo el período de custodia.
Estas cuatro capas no son cuatro proyectos independientes. Son cuatro servicios de la misma infraestructura eIDAS, prestados por el mismo tipo de proveedor (un QTSP) y con el mismo efecto jurídico en toda la Unión Europea.
Por qué construir la infraestructura una sola vez es la decisión estratégica correcta
El argumento más poderoso a favor de entender la conexión estratégica ESPR + EPREL + eIDAS no es técnico: es económico.
Una empresa que construye su infraestructura de cumplimiento de EPREL (QSealC con NTR, proceso de verificación, gestión de certificados, de forma aislada del resto de su ecosistema digital está haciendo tres cuartas partes del trabajo que el DPP va a exigir. La capa de identidad verificada ya está. Lo que falta añadir (sello de datos, sello de tiempo, archivo cualificado) se construye sobre la misma base y con el mismo proveedor.
Una empresa que espera a que el acto delegado del ESPR para su sector esté publicado para empezar a pensar en la infraestructura de confianza del DPP está desperdiciando el tiempo que EPREL le habría dado para construir esa base. Y probablemente descubrirá que dieciocho meses no son suficientes para construir desde cero lo que podría haber construido en paralelo durante dos o tres años.
La conexión estratégica también tiene una dimensión de coste regulatorio. Cada nuevo reglamento europeo que introduce obligaciones de autenticidad digital añade una capa más al ecosistema. DORA ya es aplicable para el sector financiero desde enero de 2025 con obligaciones de resiliencia digital. NIS2 obliga a entidades esenciales e importantes a asegurar la cadena de suministro digital. El futuro Reglamento de Ciberresiliencia introduce requisitos de seguridad para productos con elementos digitales. Todos ellos construyen sobre la misma infraestructura de confianza.
Las empresas que tienen esa infraestructura, QTSP de confianza, servicios cualificados integrados en sus procesos, se adaptan a cada nuevo reglamento añadiendo una capa. Las que no la tienen empiezan desde cero cada vez.
La pregunta estratégica no es «¿necesito un QTSP para EPREL?». La pregunta estratégica es «¿qué infraestructura de confianza digital necesita mi empresa para los próximos cinco años?» Y la respuesta incluye EPREL, el DPP, la EUDI Wallet y todos los marcos que vendrán después.
La posición de EADTrust en el ecosistema
EADTrust es prestador cualificado de servicios de confianza incluido en la EU Trusted List, supervisado y autorizado por el Ministerio de Asuntos Económicos y Transformación Digital de España, y operativo en todos los países de la Unión Europea y el Espacio Económico Europeo.
Sus servicios cubren exactamente las cuatro capas que el ecosistema EPREL + DPP + eIDAS necesita:
Certificados cualificados de sello electrónico con NTR para la verificación en EPREL y la identificación en el Registro Central del DPP. Ya en producción: más de 200 certificados EPREL emitidos.
Sellos de tiempo cualificados (Q-Timestamps) para la trazabilidad de eventos en el ciclo de vida del producto y la cadena de evidencias del DPP. Integrados en los servicios de EAD Factory y Evidence Manager.
eArchiving cualificado para la custodia de datos del DPP con presunción legal de integridad durante el período de conservación, incluyendo la copia de seguridad obligatoria del artículo 10 del ESPR. Desplegado en la EU Sovereign Cloud de Oracle con jurisdicción 100% europea.
EAD Factory como plataforma que integra todos esos servicios como una infraestructura QTSP propia de la empresa (o como rPaaS, una plataforma regulada como servicio), permitiendo conectar los servicios de confianza eIDAS directamente a los procesos de negocio con efectos legales.
Y la preparación para la EUDI Wallet: EAD Factory está diseñado explícitamente para convertir a las organizaciones en EUDI Wallet ready, es decir, preparadas para relacionarse con sus clientes, proveedores y sistemas regulatorios en el nuevo paradigma de identidad digital europea.
El mapa de conexiones: de un vistazo
| Marco | Qué exige | Instrumento eIDAS que lo cumple | Cuándo |
| EPREL – Verificación de proveedores | QSealC con NTR para verificar la organización | Sello electrónico cualificado | Obligatorio desde oct 2024. Solo NTR desde abr 2025 |
| DPP – Autenticación de datos | Garantía de quién introduce cada dato | Sello electrónico cualificado | Al publicarse el acto delegado del sector |
| DPP – Integridad de datos | Garantía de que no han sido modificados | Sello electrónico cualificado + hash | Al publicarse el acto delegado |
| DPP – Trazabilidad temporal | Quién hizo qué y cuándo, con fecha verificable | Sello de tiempo cualificado | Al publicarse el acto delegado |
| DPP – Disponibilidad permanente | Datos accesibles incluso tras cese de actividad | Archivo electrónico cualificado | Desde la primera comercialización del producto con DPP |
| EUDI Wallet – Sector privado regulado | Aceptar la cartera de identidad digital | Infraestructura EUDI Wallet ready | Obligatorio finales 2027 |
Preguntas frecuentes sobre ESPR, EPREL y eIDAS
No necesariamente. El QSealC con NTR que hoy sirve para verificarse en EPREL es el mismo tipo de instrumento que el DPP va a necesitar para autenticar los datos que el fabricante introduce en el pasaporte. Si el QTSP que emite el certificado para EPREL también presta los servicios de sello de tiempo y archivo cualificado, toda la infraestructura puede gestionarse con un solo proveedor y un solo contrato.
A largo plazo, es probable que la EUDI Wallet permita a los proveedores presentar los atributos de su empresa directamente desde la cartera, sustituyendo o complementando el proceso de verificación actual. Pero la EUDI Wallet para empresas (las llamadas «carteras de atributos organizacionales») todavía está en desarrollo y no tiene fecha concreta de obligatoriedad para la verificación en EPREL. Mientras tanto, el QSealC con NTR sigue siendo el instrumento requerido.
No. Si la empresa ya tiene QSealC con NTR (el instrumento central de la infraestructura de confianza del DPP) puede usarlo directamente para verificarse en EPREL. La infraestructura del DPP es un superconjunto de lo que EPREL requiere, no una alternativa.
Los sectores con productos en EPREL necesitan hoy la capa 1 (QSealC con NTR). Cuando llegue el DPP para su sector, necesitarán las cuatro. Los sectores que no están en EPREL pero que tienen DPP (textil, aluminio, mueble) necesitarán las cuatro capas directamente cuando llegue el acto delegado de su grupo.
DORA y NIS2 son marcos sectoriales (financiero y sectores esenciales/importantes) que imponen requisitos de resiliencia operativa digital y seguridad de la cadena de suministro. Sus obligaciones de gestión de riesgos TIC, notificación de incidentes y auditoría de proveedores críticos se cumplen mejor cuando la empresa ya tiene una infraestructura de confianza digital sólida. Los servicios eIDAS cualificados,especialmente el archivo electrónico para la evidencia de logs y los sellos de tiempo para la trazabilidad de incidentes, son relevantes en ese contexto también.
Una sola infraestructura para tres marcos. Y para los que vendrán.
La convergencia entre ESPR, EPREL y eIDAS no es el destino final del ecosistema regulatorio europeo de producto. Es el estado actual de un proceso que continuará: nuevos marcos, nuevas obligaciones de autenticidad digital, nuevas integraciones entre sistemas de cumplimiento regulatorio y servicios de confianza.
Las empresas que entienden esa convergencia y construyen su infraestructura de confianza como una plataforma estratégica (no como respuesta puntual a cada reglamento por separado) tienen una ventaja estructural que se acumula con cada nueva obligación que llega. En EADTrust somos QTSP incluido en la EU Trusted List. Emitimos los QSealC con NTR que habilitan EPREL, prestamos los sellos de tiempo y el archivo cualificado que el DPP va a necesitar, y estamos preparando la integración con la EUDI Wallet para que nuestros clientes sean EUDI Wallet ready organizations cuando llegue el momento.

También te puede interesar…
Profesional orientado a la consultoría estratégica y el desarrollo de negocio en el ámbito LegalTech. Especializado en el posicionamiento de tecnologías de confianza y seguridad, ayudo a las empresas a anticiparse a los cambios
12 de octubre de 2026
15 de octubre de 2026